【发布时间】
 【下载地址】
 【系统功能】
 【更新内容】
2026年09月24日10点
update_2026_09_24_10.145d89.dat(大小:13.36MB MD5:145d89629d6e754bfea059e374b744ec)
入侵检测、漏洞感知、攻击回溯、全流量分析、日志审计等
新增:在发送的syslog中增加内存使用率“memoryUsage”(20260924)
优化:https-ja3检测规则优化(20260920)
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
新增:Nexxt-Solutions-NCM-X1800认证绕过漏洞(CVE-2025-52376),Cisco-ISE-API远程代码执行漏洞(CVE-2025-20281),Microsoft-SharePoint-Server反序列化漏洞(CVE-2025-53770),Fortinet-FortiWeb-SQL注入漏洞(CVE-2025-25257),WordPress-HT-Contact-Form-Widget文件上传漏洞(CVE-2025-7340),CrushFTP认证绕过漏洞(CVE-2025-54309),pyload远程代码执行漏洞(CVE-2025-53890),Alcatel-AP13161命令注入漏洞(CVE-2025-52688),Eveo-URVE-Web-Manager命令注入漏洞(CVE-2025-36846),Citrix-NetScaler内存泄漏漏洞(CVE-2025-5777)(20251219)
新增:React/next.js 0day远程代码执行漏洞请求(cve-2025-55182、cve-2025-66478)、TongWeb 0Day /ejbserver/ejb接口远程代码执行漏洞请求(20251205)
新增:MegaRAC_Redfish认证绕过漏洞、AdobeColdFusion任意文件读取漏洞(CVE‑2024‑20767)、BarracudaSpamFirewall目录遍历攻击、Apache_Axis2_xsd参数目录遍历漏洞、Next.js_Middleware授权绕过漏洞(CVE‑2025‑29927)、Kubernetes_Ingress‑NGINX注入漏洞(CVE‑2025‑1097)、SonicWall任意文件删除漏洞(CVE‑2025‑32819)、Cisco ASA/FTD WebVPN远程代码执行漏洞(CVE‑2025‑20333)、OptiLink/GPON命令注入漏洞(CVE-2025-34049)、Planet网络设备缓冲区溢出漏洞(CVE-2025-54399/54400/54401/54402)(20251123)
更新:更新威胁情报57976条(20251113)
更新:更新威胁情报61976条(20251104)
新增:优化日志写入速度,每秒可写入5000条日志;在信创设备上可加载hy加速引擎(20251103)
新增:增加对udp-stun协议的检测规则(20251009)
优化:对于“爬虫”、“文件下载”等规则,增加日志数量限制,避免日志量过多,每个目标主机每小时最多报1000次,每天最多报8000次(20251007)
优化:优化信创设备的综合性能,总体提升20%(20250924)
新增:F5 BIG-IP远程命令执行漏洞、锐捷EWEB网管系统任意文件读取漏洞、JeecgBoot loadTableData 远程命令执行漏洞、xxl-job httpJobHandler方法SSRF漏洞请求、xxl-job commandJobHandler方法命令注入漏洞(20250901)
优化:优化信创设备的日志写入速度(非信创设备不涉及)(20250813)
新增:WPS未授权访问漏洞、Microsoft SharePoint Server远程代码执行漏洞、泛微datasource update jdbc远程代码执行漏洞、深信服EDR命令执行漏洞、Dataease 远程代码漏洞、用友NC-Cloud IBapIOService SQL注入、畅捷通T+ getdecallusers 信息泄露漏洞、绿盟网络入侵防护系统users.json敏感信息泄露、联软UniSDP零信任访问控制系统信息泄露(20250731)
新增:Apache Tomcat 远程代码执行漏洞(CVE-2025-24813)、Open WebUI 远程代码执行漏洞(CVE-2024-8060)(20250626)
新增:F5 iControl REST和F5 BIG-IP TMOS Shell 命令注入漏洞(CVE-2025-31644)、 Elastic Kibana 任意代码执行漏洞(CVE-2025-25014)、 锐捷 EWEB网管系统 /ddi/server/dns.php 任意文件读取漏洞、 JNDI(Java Naming and Directory Interface) 注入攻击、 unicode编码的 JNDI(Java Naming and Directory Interface) 注入攻击、 weblogic /consolejndi.portal Jndibindinghandle远程命令执行漏洞、 IBM Operational Decision Manager-JNDI注入漏洞(CVE-2024-22319)、 用友NC Cloud及YonBIP PMCloudDriveProjectStateServlet JNDI注入漏洞、 用友NC Cloud RegisterServlet 反序列化漏洞、 泛微OA WorkflowServiceXml反序列化漏洞、 通用反序列化漏洞请求检测、 反序列化URLDNS利用检测、 疑似base64编码的反序列化payload利用、 nginx配置文件泄露、 weblogic config.xml配置文件泄露、 weblogic weblogic.xml配置文件泄露、 WildFly(JBoss) standalone.xml配置文件泄露、 tomcat server.xml配置文件泄露(20250608)
优化: 发送syslog日志、kafka日志(20250516)
新增: Tomcat反序列化漏洞请求(CVE-2025-24813)、Ivanti Connect Secure 安全漏洞(CVE-2025-22457)、Ingress NGINX 控制器漏洞(CVE-2025-24514)、LangFlow未授权远程代码执行漏洞(CVE-2025-24893)、XWiki远程代码执行漏洞(CVE-2025-24893)(20250414)
优化: 暴力破解检测规则、Influxdb越权访问规则(20250414)
优化: 增加信创数据库稳定性;如果使用了16TB的数据盘盘,数据盘最大使用率从93%提升到97%(20250319)
优化: 增强信创软硬件全栈适配能力,兼容海光、鲲鹏、龙芯平台;支持麒麟/统信/欧拉/方德操作系统;支持达梦/GaussDB/PolarDB/数据库;支持国产Web中间件(20250312)
新增: Webmin Webmin CGI 命令注入漏洞请求(CVE-2024-12828)、大华智能物联综合管理平台GetClassValue.jsp远程代码执行漏洞、 jeecg-boot getDictItemsByTable接口SQL注入漏洞(20250217)
新增:通过sftp实现异地数据备份(20250123)
新增:Hadoop Yarn REST API未授权漏洞利用、Spring Boot Actuator信息泄露漏洞利用、Citrix 虚拟应用和桌面 (XEN) 未认证远程代码执行漏洞利用、ASP.NET框架的无cookie会话身份验证绕过漏洞利用、pbootcms代码执行漏洞利用、zabbix jsonrpc.php user.get方法SQL注入漏洞请求(CVE-2024-42327)、Zookeeper服务信息泄露报文(20250112)
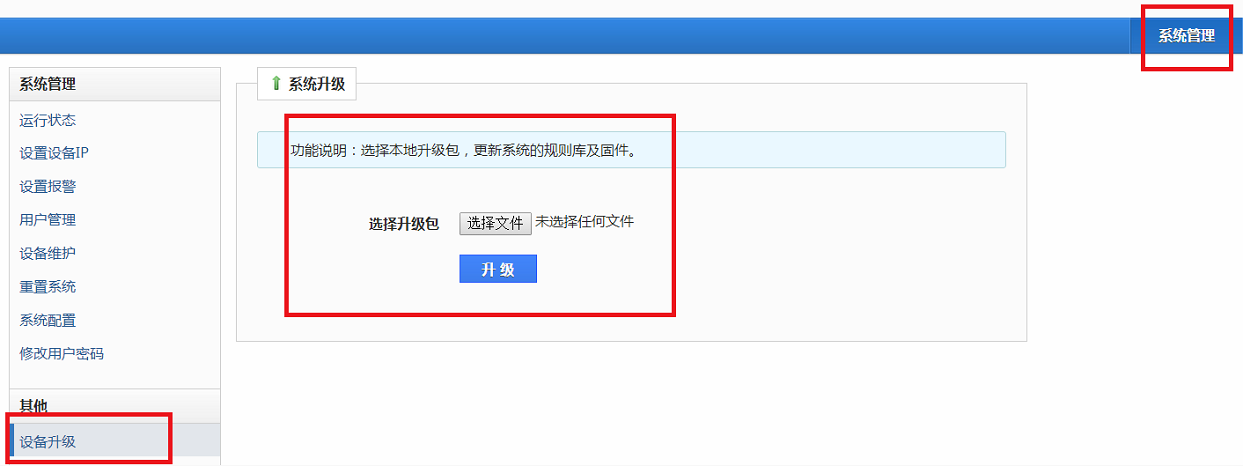
【提示】 该升级包为“累积升级包”,文件压缩后大小不超过10MB。用户下载本升级包便可升级到最新版本;升级大约需要5~10秒。
最近更新
【2026年09月20日17点】update_2026_09_20_17.83c0d8.rule.dat 大小:12.76MB MD5:83c0d825546f1795a94ced639bf4d300
【2026年09月15日14点】update_2026_09_15_14.1345c1.dat 大小:13.35MB MD5:1345c185b5b55d1286d7e0f98d234499
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
【提示】 该升级包为“累积升级包”,文件压缩后大小不超过10MB。用户下载本升级包便可升级到最新版本;升级大约需要5~10秒。
【2026年09月24日10点】update_2026_09_24_10.145d89.dat 大小:13.36MB MD5:145d89629d6e754bfea059e374b744ec
新增:在发送的syslog中增加内存使用率“memoryUsage”(20260924)
优化:https-ja3检测规则优化(20260920)
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
新增:Nexxt-Solutions-NCM-X1800认证绕过漏洞(CVE-2025-52376),Cisco-ISE-API远程代码执行漏洞(CVE-2025-20281),Microsoft-SharePoint-Server反序列化漏洞(CVE-2025-53770),Fortinet-FortiWeb-SQL注入漏洞(CVE-2025-25257),WordPress-HT-Contact-Form-Widget文件上传漏洞(CVE-2025-7340),CrushFTP认证绕过漏洞(CVE-2025-54309),pyload远程代码执行漏洞(CVE-2025-53890),Alcatel-AP13161命令注入漏洞(CVE-2025-52688),Eveo-URVE-Web-Manager命令注入漏洞(CVE-2025-36846),Citrix-NetScaler内存泄漏漏洞(CVE-2025-5777)(20251219)
新增:React/next.js 0day远程代码执行漏洞请求(cve-2025-55182、cve-2025-66478)、TongWeb 0Day /ejbserver/ejb接口远程代码执行漏洞请求(20251205)
新增:MegaRAC_Redfish认证绕过漏洞、AdobeColdFusion任意文件读取漏洞(CVE‑2024‑20767)、BarracudaSpamFirewall目录遍历攻击、Apache_Axis2_xsd参数目录遍历漏洞、Next.js_Middleware授权绕过漏洞(CVE‑2025‑29927)、Kubernetes_Ingress‑NGINX注入漏洞(CVE‑2025‑1097)、SonicWall任意文件删除漏洞(CVE‑2025‑32819)、Cisco ASA/FTD WebVPN远程代码执行漏洞(CVE‑2025‑20333)、OptiLink/GPON命令注入漏洞(CVE-2025-34049)、Planet网络设备缓冲区溢出漏洞(CVE-2025-54399/54400/54401/54402)(20251123)
更新:更新威胁情报57976条(20251113)
更新:更新威胁情报61976条(20251104)
新增:优化日志写入速度,每秒可写入5000条日志;在信创设备上可加载hy加速引擎(20251103)
新增:增加对udp-stun协议的检测规则(20251009)
优化:对于“爬虫”、“文件下载”等规则,增加日志数量限制,避免日志量过多,每个目标主机每小时最多报1000次,每天最多报8000次(20251007)
优化:优化信创设备的综合性能,总体提升20%(20250924)
新增:F5 BIG-IP远程命令执行漏洞、锐捷EWEB网管系统任意文件读取漏洞、JeecgBoot loadTableData 远程命令执行漏洞、xxl-job httpJobHandler方法SSRF漏洞请求、xxl-job commandJobHandler方法命令注入漏洞(20250901)
优化:优化信创设备的日志写入速度(非信创设备不涉及)(20250813)
新增:WPS未授权访问漏洞、Microsoft SharePoint Server远程代码执行漏洞、泛微datasource update jdbc远程代码执行漏洞、深信服EDR命令执行漏洞、Dataease 远程代码漏洞、用友NC-Cloud IBapIOService SQL注入、畅捷通T+ getdecallusers 信息泄露漏洞、绿盟网络入侵防护系统users.json敏感信息泄露、联软UniSDP零信任访问控制系统信息泄露(20250731)
新增:Apache Tomcat 远程代码执行漏洞(CVE-2025-24813)、Open WebUI 远程代码执行漏洞(CVE-2024-8060)(20250626)
新增:F5 iControl REST和F5 BIG-IP TMOS Shell 命令注入漏洞(CVE-2025-31644)、 Elastic Kibana 任意代码执行漏洞(CVE-2025-25014)、 锐捷 EWEB网管系统 /ddi/server/dns.php 任意文件读取漏洞、 JNDI(Java Naming and Directory Interface) 注入攻击、 unicode编码的 JNDI(Java Naming and Directory Interface) 注入攻击、 weblogic /consolejndi.portal Jndibindinghandle远程命令执行漏洞、 IBM Operational Decision Manager-JNDI注入漏洞(CVE-2024-22319)、 用友NC Cloud及YonBIP PMCloudDriveProjectStateServlet JNDI注入漏洞、 用友NC Cloud RegisterServlet 反序列化漏洞、 泛微OA WorkflowServiceXml反序列化漏洞、 通用反序列化漏洞请求检测、 反序列化URLDNS利用检测、 疑似base64编码的反序列化payload利用、 nginx配置文件泄露、 weblogic config.xml配置文件泄露、 weblogic weblogic.xml配置文件泄露、 WildFly(JBoss) standalone.xml配置文件泄露、 tomcat server.xml配置文件泄露(20250608)
优化: 发送syslog日志、kafka日志(20250516)
新增: Tomcat反序列化漏洞请求(CVE-2025-24813)、Ivanti Connect Secure 安全漏洞(CVE-2025-22457)、Ingress NGINX 控制器漏洞(CVE-2025-24514)、LangFlow未授权远程代码执行漏洞(CVE-2025-24893)、XWiki远程代码执行漏洞(CVE-2025-24893)(20250414)
优化: 暴力破解检测规则、Influxdb越权访问规则(20250414)
优化: 增加信创数据库稳定性;如果使用了16TB的数据盘盘,数据盘最大使用率从93%提升到97%(20250319)
优化: 增强信创软硬件全栈适配能力,兼容海光、鲲鹏、龙芯平台;支持麒麟/统信/欧拉/方德操作系统;支持达梦/GaussDB/PolarDB/数据库;支持国产Web中间件(20250312)
新增: Webmin Webmin CGI 命令注入漏洞请求(CVE-2024-12828)、大华智能物联综合管理平台GetClassValue.jsp远程代码执行漏洞、 jeecg-boot getDictItemsByTable接口SQL注入漏洞(20250217)
新增:通过sftp实现异地数据备份(20250123)
新增:Hadoop Yarn REST API未授权漏洞利用、Spring Boot Actuator信息泄露漏洞利用、Citrix 虚拟应用和桌面 (XEN) 未认证远程代码执行漏洞利用、ASP.NET框架的无cookie会话身份验证绕过漏洞利用、pbootcms代码执行漏洞利用、zabbix jsonrpc.php user.get方法SQL注入漏洞请求(CVE-2024-42327)、Zookeeper服务信息泄露报文(20250112)
【提示】 该升级包为“累积升级包”,文件压缩后大小不超过10MB。用户下载本升级包便可升级到最新版本;升级大约需要5~10秒。
最近更新
【2026年09月20日17点】update_2026_09_20_17.83c0d8.rule.dat 大小:12.76MB MD5:83c0d825546f1795a94ced639bf4d300
【2026年09月15日14点】update_2026_09_15_14.1345c1.dat 大小:13.35MB MD5:1345c185b5b55d1286d7e0f98d234499
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
【2026年09月15日14点】update_2026_09_15_14.1345c1.dat 大小:13.35MB MD5:1345c185b5b55d1286d7e0f98d234499
新增:在发送的syslog中增加内存使用率“memoryUsage”(20260924)
优化:https-ja3检测规则优化(20260920)
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
新增:Nexxt-Solutions-NCM-X1800认证绕过漏洞(CVE-2025-52376),Cisco-ISE-API远程代码执行漏洞(CVE-2025-20281),Microsoft-SharePoint-Server反序列化漏洞(CVE-2025-53770),Fortinet-FortiWeb-SQL注入漏洞(CVE-2025-25257),WordPress-HT-Contact-Form-Widget文件上传漏洞(CVE-2025-7340),CrushFTP认证绕过漏洞(CVE-2025-54309),pyload远程代码执行漏洞(CVE-2025-53890),Alcatel-AP13161命令注入漏洞(CVE-2025-52688),Eveo-URVE-Web-Manager命令注入漏洞(CVE-2025-36846),Citrix-NetScaler内存泄漏漏洞(CVE-2025-5777)(20251219)
新增:React/next.js 0day远程代码执行漏洞请求(cve-2025-55182、cve-2025-66478)、TongWeb 0Day /ejbserver/ejb接口远程代码执行漏洞请求(20251205)
新增:MegaRAC_Redfish认证绕过漏洞、AdobeColdFusion任意文件读取漏洞(CVE‑2024‑20767)、BarracudaSpamFirewall目录遍历攻击、Apache_Axis2_xsd参数目录遍历漏洞、Next.js_Middleware授权绕过漏洞(CVE‑2025‑29927)、Kubernetes_Ingress‑NGINX注入漏洞(CVE‑2025‑1097)、SonicWall任意文件删除漏洞(CVE‑2025‑32819)、Cisco ASA/FTD WebVPN远程代码执行漏洞(CVE‑2025‑20333)、OptiLink/GPON命令注入漏洞(CVE-2025-34049)、Planet网络设备缓冲区溢出漏洞(CVE-2025-54399/54400/54401/54402)(20251123)
更新:更新威胁情报57976条(20251113)
更新:更新威胁情报61976条(20251104)
新增:优化日志写入速度,每秒可写入5000条日志;在信创设备上可加载hy加速引擎(20251103)
新增:增加对udp-stun协议的检测规则(20251009)
优化:对于“爬虫”、“文件下载”等规则,增加日志数量限制,避免日志量过多,每个目标主机每小时最多报1000次,每天最多报8000次(20251007)
优化:优化信创设备的综合性能,总体提升20%(20250924)
新增:F5 BIG-IP远程命令执行漏洞、锐捷EWEB网管系统任意文件读取漏洞、JeecgBoot loadTableData 远程命令执行漏洞、xxl-job httpJobHandler方法SSRF漏洞请求、xxl-job commandJobHandler方法命令注入漏洞(20250901)
优化:优化信创设备的日志写入速度(非信创设备不涉及)(20250813)
新增:WPS未授权访问漏洞、Microsoft SharePoint Server远程代码执行漏洞、泛微datasource update jdbc远程代码执行漏洞、深信服EDR命令执行漏洞、Dataease 远程代码漏洞、用友NC-Cloud IBapIOService SQL注入、畅捷通T+ getdecallusers 信息泄露漏洞、绿盟网络入侵防护系统users.json敏感信息泄露、联软UniSDP零信任访问控制系统信息泄露(20250731)
新增:Apache Tomcat 远程代码执行漏洞(CVE-2025-24813)、Open WebUI 远程代码执行漏洞(CVE-2024-8060)(20250626)
新增:F5 iControl REST和F5 BIG-IP TMOS Shell 命令注入漏洞(CVE-2025-31644)、 Elastic Kibana 任意代码执行漏洞(CVE-2025-25014)、 锐捷 EWEB网管系统 /ddi/server/dns.php 任意文件读取漏洞、 JNDI(Java Naming and Directory Interface) 注入攻击、 unicode编码的 JNDI(Java Naming and Directory Interface) 注入攻击、 weblogic /consolejndi.portal Jndibindinghandle远程命令执行漏洞、 IBM Operational Decision Manager-JNDI注入漏洞(CVE-2024-22319)、 用友NC Cloud及YonBIP PMCloudDriveProjectStateServlet JNDI注入漏洞、 用友NC Cloud RegisterServlet 反序列化漏洞、 泛微OA WorkflowServiceXml反序列化漏洞、 通用反序列化漏洞请求检测、 反序列化URLDNS利用检测、 疑似base64编码的反序列化payload利用、 nginx配置文件泄露、 weblogic config.xml配置文件泄露、 weblogic weblogic.xml配置文件泄露、 WildFly(JBoss) standalone.xml配置文件泄露、 tomcat server.xml配置文件泄露(20250608)
优化: 发送syslog日志、kafka日志(20250516)
新增: Tomcat反序列化漏洞请求(CVE-2025-24813)、Ivanti Connect Secure 安全漏洞(CVE-2025-22457)、Ingress NGINX 控制器漏洞(CVE-2025-24514)、LangFlow未授权远程代码执行漏洞(CVE-2025-24893)、XWiki远程代码执行漏洞(CVE-2025-24893)(20250414)
优化: 暴力破解检测规则、Influxdb越权访问规则(20250414)
优化: 增加信创数据库稳定性;如果使用了16TB的数据盘盘,数据盘最大使用率从93%提升到97%(20250319)
优化: 增强信创软硬件全栈适配能力,兼容海光、鲲鹏、龙芯平台;支持麒麟/统信/欧拉/方德操作系统;支持达梦/GaussDB/PolarDB/数据库;支持国产Web中间件(20250312)
新增: Webmin Webmin CGI 命令注入漏洞请求(CVE-2024-12828)、大华智能物联综合管理平台GetClassValue.jsp远程代码执行漏洞、 jeecg-boot getDictItemsByTable接口SQL注入漏洞(20250217)
新增:通过sftp实现异地数据备份(20250123)
新增:Hadoop Yarn REST API未授权漏洞利用、Spring Boot Actuator信息泄露漏洞利用、Citrix 虚拟应用和桌面 (XEN) 未认证远程代码执行漏洞利用、ASP.NET框架的无cookie会话身份验证绕过漏洞利用、pbootcms代码执行漏洞利用、zabbix jsonrpc.php user.get方法SQL注入漏洞请求(CVE-2024-42327)、Zookeeper服务信息泄露报文(20250112)
【提示】 该升级包为“累积升级包”,文件压缩后大小不超过10MB。用户下载本升级包便可升级到最新版本;升级大约需要5~10秒。
最近更新
【2026年09月20日17点】update_2026_09_20_17.83c0d8.rule.dat 大小:12.76MB MD5:83c0d825546f1795a94ced639bf4d300
【2026年09月15日14点】update_2026_09_15_14.1345c1.dat 大小:13.35MB MD5:1345c185b5b55d1286d7e0f98d234499
新增:Apache Solr未授权访问漏洞、KubePi_LoginLogsSearch_未授权访问漏洞(CVE-2023-22478)、Sliver_http隧道报文、msf_http隧道报文、SILENTTRINITY_HTTP_windows隧道流量、linux_meterpreter_reverse_http隧道流量、windows_Cobaltstrike_http隧道流量(20260915)
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
【2026年09月15日14点】update_2026_09_15_14.06261b.rule.dat 大小:12.75MB MD5:06261b4325542de19b1e7eb86e8da3cc
【2026年08月12日20点】update_2026_08_12_20.6960d8.rule.dat 大小:12.8MB MD5:6960d8f45aebd160c598388255002ceb
【2026年08月12日20点】update_2026_08_12_20.5fd561.dat 大小:13.4MB MD5:5fd56139270f3f2534f33b19cee62c57
新增:Kerberos域用户枚举、、WebLogic T3反序列化RCE、Nacos JRaft Hessian反序列化RCE、隧道/代理工具通信 Venom、Java反序列化漏洞利用&desc=检测Java反序列化漏洞利用、DCShadow域控攻击、Zerologon域内提权 CVE-2020-1472、RDP BlueKeep漏洞利用 CVE-2019-0708、远控木马通信 Gh0stRAT、Jenkins文件读取 CVE-2024-43044、libssh认证绕过 CVE-2018-10933、远控木马通信 CrimsonRAT、MSF Meterpreter ELF载荷传输、Rsync服务未配置认证直接访问、Memcached未授权访问探测、Dubbo服务无认证调用探测、ZooKeeper未授权访问探测(20260812)
新增: Canal配置文件泄露、Nacos系统获取用户信息、利用Anything-LLM setup-complete接口获取系统配置信息(CVE-2024-6842)、Apache Kylin配置接口未授权访问请求、利用Apache ShenYu JWT认证缺陷获取后台用户信息、Casbin账号密码泄露漏洞、D-link NAS设备nas_sharing.cgi接口命令执行请求、JimuReport小于1.8.0 权限绕过漏洞请求(CVE-2024-44893)、KubePi LoginLogsSearch 未授权访问漏洞请求(CVE-2023-22478)、Nacos未授权下载配置信息请求、飞鱼星企业智能上网行为管理系统信息泄露漏洞请求、SonarQube values 信息泄露漏洞请求(CVE-2020-27986)、SonarQube search_projects 信息泄露漏洞请求、Palo Alto Networks PAN-OS Management 管理端权限绕过漏洞请求(CVE-2025-0108)、Windows Server Update Service 远程代码执行漏洞请求(CVE-2025-59287)、Ollama路径遍历漏洞请求(sve-2024-37032)、Ollama 拒绝服务漏洞请求(sve-2024-39721)、MotionEye视频监控组件list信息泄露漏洞请求、Laravel通过查询字符串操作环境漏洞请求(CVE-2024-52301)、ProjectSend系统身份认证绕过漏洞请求(CVE-2024-11680)、JetBrains TeamCity 路径遍历漏洞请求(CVE-2024-27199)(20260703)
新增:资产管理模块->资产变化趋势图(20260622)
新增:尝试编码payload注入执行linux系统命令的攻击请求、尝试利用xxd编码转换执行linux系统命令的攻击请求、尝试利用tr绕过执行linux系统命令的攻击请求(20260617)
更新:检测ping命令的攻击请求的规则、检测XXE漏洞利用请求的规则、检测windows环境变量进行命令注入的规则、检测ython应用的服务端模板注入攻击(SSTI)漏洞请求的规则(20260617)
新增:基于ueba检测恶意探测tar/tgz/bz2/gz/7z/xz/zst/war/dump/txz/tbz2文件的行为(20260602)
新增:资产管理模块“资产变化趋势、资产地图、设置向导”(20260512)
新增:Apache Kylin 命令注入漏洞 (CVE-2022-24697)、Apache Commons Text 任意代码执行漏洞[base64编码] (CVE-2022-42889)、Apache Airflow 操作系统操作系统命令注入漏洞 (CVE-2020-11978)、Apache Solr Schema Designer代码执行漏洞 (CVE-2023-50292)、Apache Tomcat 逻辑缺陷漏洞 (CVE-2025-31651)、Apache OFBiz服务器端请求伪造漏洞findTemporalExpression (CVE-2024-45507)、Apache Druid -服务器端请求伪造漏洞 (CVE-2025-27888)、Apache Solr 任意文件下载与SSRF漏洞利用请求、Apache Commons Text 任意代码执行漏洞(CVE-2022-42889)、Apache Druid远程代码执行漏洞(CVE-2021-26919) (CVE-2021-26919)、Apache Camel 任意命令执行漏洞 (CVE-2025-27636)(20260512)
新增:SmarterMail密码重置漏洞(CVE-2026-23760)、Nginx_UI未授权访问(CVE-2026-27944)、MaxSite_CMS远程代码执行漏洞(CVE-2026-3395)、n8n任意文件读取漏洞(CVE-2026-21858)、Qwik_JavaScript反序列化漏洞(CVE-2026-27971)、思源笔记任意文件读取漏洞(CVE-2026-30869)、OpenEMR_MedEx_API令牌泄露漏洞(CVE-2026-24898)、StudioCMS_IDOR越权API令牌吊销漏洞(CVE-2026-30945)、XWEB_Pro调试接口OS命令注入漏洞(CVE-2026-25105)(20260414)
新增:OpenClaw远程代码执行漏洞、使用hex编码select...from...的SQL注入、使用base64编码select...from...的SQL注入、使用动态执行SQL特性的SQL注入、针对Python应用的服务端模板注入攻击(SSTI)、针对JAVA应用的服务端模板注入攻击(SSTI)、针对Oracle数据库的SQL注入攻击、针对Oracle数据库的延迟注入SQL注入攻击、针对mysql数据库的SQL注入攻击、尝试通过编码JS函数关键字绕过的XSS攻击、尝试拼接js函数绕过检测的XSS攻击、尝试绕过检测的XSS攻击、利用XSS进行网页重定向、利用HTTML标签onanimationstart或onpointerdown的XSS攻击、访问.htpasswd敏感文件、利用java特性进行路径穿越的情况、VMware Aria Operations for Networks命令注入(CVE-2023-20887)漏洞、Apache Airflow 操作系统操作系统命令注入漏洞(CVE-2020-11978)漏洞、Microsoft Exchange ProxyLogon漏洞(CVE-2021-26855)漏洞、VMware vCenter Server 远程代码执行漏洞(CVE-2021-21985)漏洞、Microsoft Exchange ProxyShell漏洞(CVE-2021-34473)漏洞、Microsoft Exchange 任意文件写入漏洞(CVE-2021-27065)漏洞、Oracle Fusion Middleware BI Publisher 访问控制错误漏洞(CVE-2019-2616)漏洞、宝塔面板数据库管理页面未授权访问漏洞利用、通用XXE漏洞检测、Xuxueli Xxl-job 服务器端伪造(CVE-2026-3733)漏洞、Jeecgboot 3.9.0 服务器端请求伪造漏洞(CVE-2026-2945)、Dify V1.6.0服务器端伪造漏洞(CVE-2025-56520)漏洞、Weblogic Server代理插件产品命令执行(CVE-2026-21962)漏洞(20260322)
新增:JeecgBoot积木报表敏感信息泄露漏洞、JNPF快速开发平台任意文件读取漏洞、微力同步Verysync任意文件读取漏洞、WordPress管理员账户接管漏洞-1(CVE-2025-14998)、WordPress管理员账户接管漏洞-2(CVE-2025-14998)、Spring_Cloud_Gateway-SpEL表达式注入漏洞(CVE-2025-41253)(20260226)
新增:D_Link_service.cgi远程命令执行漏洞、Zimbra_Collaboration任意文件读取漏洞(CVE-2025-68645)、IdeaCMS_GetList.html-SQL注入漏洞(CVE-2025-5569)、YesWiki反射型跨站脚本漏洞(CVE-2025-46549)、Apache_Struts_XWork-XML漏洞(CVE-2025-68493)(20260127)
新增:云主机、虚拟机环境的http/https/ssl抓包agent(20260104)
新增:Nexxt-Solutions-NCM-X1800认证绕过漏洞(CVE-2025-52376),Cisco-ISE-API远程代码执行漏洞(CVE-2025-20281),Microsoft-SharePoint-Server反序列化漏洞(CVE-2025-53770),Fortinet-FortiWeb-SQL注入漏洞(CVE-2025-25257),WordPress-HT-Contact-Form-Widget文件上传漏洞(CVE-2025-7340),CrushFTP认证绕过漏洞(CVE-2025-54309),pyload远程代码执行漏洞(CVE-2025-53890),Alcatel-AP13161命令注入漏洞(CVE-2025-52688),Eveo-URVE-Web-Manager命令注入漏洞(CVE-2025-36846),Citrix-NetScaler内存泄漏漏洞(CVE-2025-5777)(20251219)
新增:React/next.js 0day远程代码执行漏洞请求(cve-2025-55182、cve-2025-66478)、TongWeb 0Day /ejbserver/ejb接口远程代码执行漏洞请求(20251205)
新增:MegaRAC_Redfish认证绕过漏洞、AdobeColdFusion任意文件读取漏洞(CVE‑2024‑20767)、BarracudaSpamFirewall目录遍历攻击、Apache_Axis2_xsd参数目录遍历漏洞、Next.js_Middleware授权绕过漏洞(CVE‑2025‑29927)、Kubernetes_Ingress‑NGINX注入漏洞(CVE‑2025‑1097)、SonicWall任意文件删除漏洞(CVE‑2025‑32819)、Cisco ASA/FTD WebVPN远程代码执行漏洞(CVE‑2025‑20333)、OptiLink/GPON命令注入漏洞(CVE-2025-34049)、Planet网络设备缓冲区溢出漏洞(CVE-2025-54399/54400/54401/54402)(20251123)
更新:更新威胁情报57976条(20251113)
更新:更新威胁情报61976条(20251104)
新增:优化日志写入速度,每秒可写入5000条日志;在信创设备上可加载hy加速引擎(20251103)
新增:增加对udp-stun协议的检测规则(20251009)
优化:对于“爬虫”、“文件下载”等规则,增加日志数量限制,避免日志量过多,每个目标主机每小时最多报1000次,每天最多报8000次(20251007)
优化:优化信创设备的综合性能,总体提升20%(20250924)
新增:F5 BIG-IP远程命令执行漏洞、锐捷EWEB网管系统任意文件读取漏洞、JeecgBoot loadTableData 远程命令执行漏洞、xxl-job httpJobHandler方法SSRF漏洞请求、xxl-job commandJobHandler方法命令注入漏洞(20250901)
优化:优化信创设备的日志写入速度(非信创设备不涉及)(20250813)
新增:WPS未授权访问漏洞、Microsoft SharePoint Server远程代码执行漏洞、泛微datasource update jdbc远程代码执行漏洞、深信服EDR命令执行漏洞、Dataease 远程代码漏洞、用友NC-Cloud IBapIOService SQL注入、畅捷通T+ getdecallusers 信息泄露漏洞、绿盟网络入侵防护系统users.json敏感信息泄露、联软UniSDP零信任访问控制系统信息泄露(20250731)
新增:Apache Tomcat 远程代码执行漏洞(CVE-2025-24813)、Open WebUI 远程代码执行漏洞(CVE-2024-8060)(20250626)
新增:F5 iControl REST和F5 BIG-IP TMOS Shell 命令注入漏洞(CVE-2025-31644)、 Elastic Kibana 任意代码执行漏洞(CVE-2025-25014)、 锐捷 EWEB网管系统 /ddi/server/dns.php 任意文件读取漏洞、 JNDI(Java Naming and Directory Interface) 注入攻击、 unicode编码的 JNDI(Java Naming and Directory Interface) 注入攻击、 weblogic /consolejndi.portal Jndibindinghandle远程命令执行漏洞、 IBM Operational Decision Manager-JNDI注入漏洞(CVE-2024-22319)、 用友NC Cloud及YonBIP PMCloudDriveProjectStateServlet JNDI注入漏洞、 用友NC Cloud RegisterServlet 反序列化漏洞、 泛微OA WorkflowServiceXml反序列化漏洞、 通用反序列化漏洞请求检测、 反序列化URLDNS利用检测、 疑似base64编码的反序列化payload利用、 nginx配置文件泄露、 weblogic config.xml配置文件泄露、 weblogic weblogic.xml配置文件泄露、 WildFly(JBoss) standalone.xml配置文件泄露、 tomcat server.xml配置文件泄露(20250608)
优化: 发送syslog日志、kafka日志(20250516)
新增: Tomcat反序列化漏洞请求(CVE-2025-24813)、Ivanti Connect Secure 安全漏洞(CVE-2025-22457)、Ingress NGINX 控制器漏洞(CVE-2025-24514)、LangFlow未授权远程代码执行漏洞(CVE-2025-24893)、XWiki远程代码执行漏洞(CVE-2025-24893)(20250414)
优化: 暴力破解检测规则、Influxdb越权访问规则(20250414)
优化: 增加信创数据库稳定性;如果使用了16TB的数据盘盘,数据盘最大使用率从93%提升到97%(20250319)
优化: 增强信创软硬件全栈适配能力,兼容海光、鲲鹏、龙芯平台;支持麒麟/统信/欧拉/方德操作系统;支持达梦/GaussDB/PolarDB/数据库;支持国产Web中间件(20250312)
新增: Webmin Webmin CGI 命令注入漏洞请求(CVE-2024-12828)、大华智能物联综合管理平台GetClassValue.jsp远程代码执行漏洞、 jeecg-boot getDictItemsByTable接口SQL注入漏洞(20250217)
新增:通过sftp实现异地数据备份(20250123)
新增:Hadoop Yarn REST API未授权漏洞利用、Spring Boot Actuator信息泄露漏洞利用、Citrix 虚拟应用和桌面 (XEN) 未认证远程代码执行漏洞利用、ASP.NET框架的无cookie会话身份验证绕过漏洞利用、pbootcms代码执行漏洞利用、zabbix jsonrpc.php user.get方法SQL注入漏洞请求(CVE-2024-42327)、Zookeeper服务信息泄露报文(20250112)